當電力備援遇上駭客:UPS不斷電系統與資安
[1793869525].jpeg)
日前,台灣永豐銀行驚傳新網銀交易系統遭外部駭客入侵,導致 418 名客戶的帳戶發生集體異常盜轉,損失金額突破 4,100 萬元。官方調查指出,問題根源並非核心主機被攻破,而是導入的外部供應商交易軟體存在安全設定瑕疵,使駭客得以鑽營漏洞發動攻擊。
無獨有偶,歐洲多國的零售巨頭(包括法國、比利時、瑞典及愛爾蘭等地的大型連鎖超市)爆發大規模工控設備遭駭事件。攻擊者遠端侵入連網冷櫃與冷凍控制系統,強行切換為「除霜模式」並將溫度拉升至攝氏 50 度,導致大量生鮮食品報廢、貨架全空。這場攻擊並未勒索贖金,純粹透過軟體指令破壞實體民生物資與設施運作。
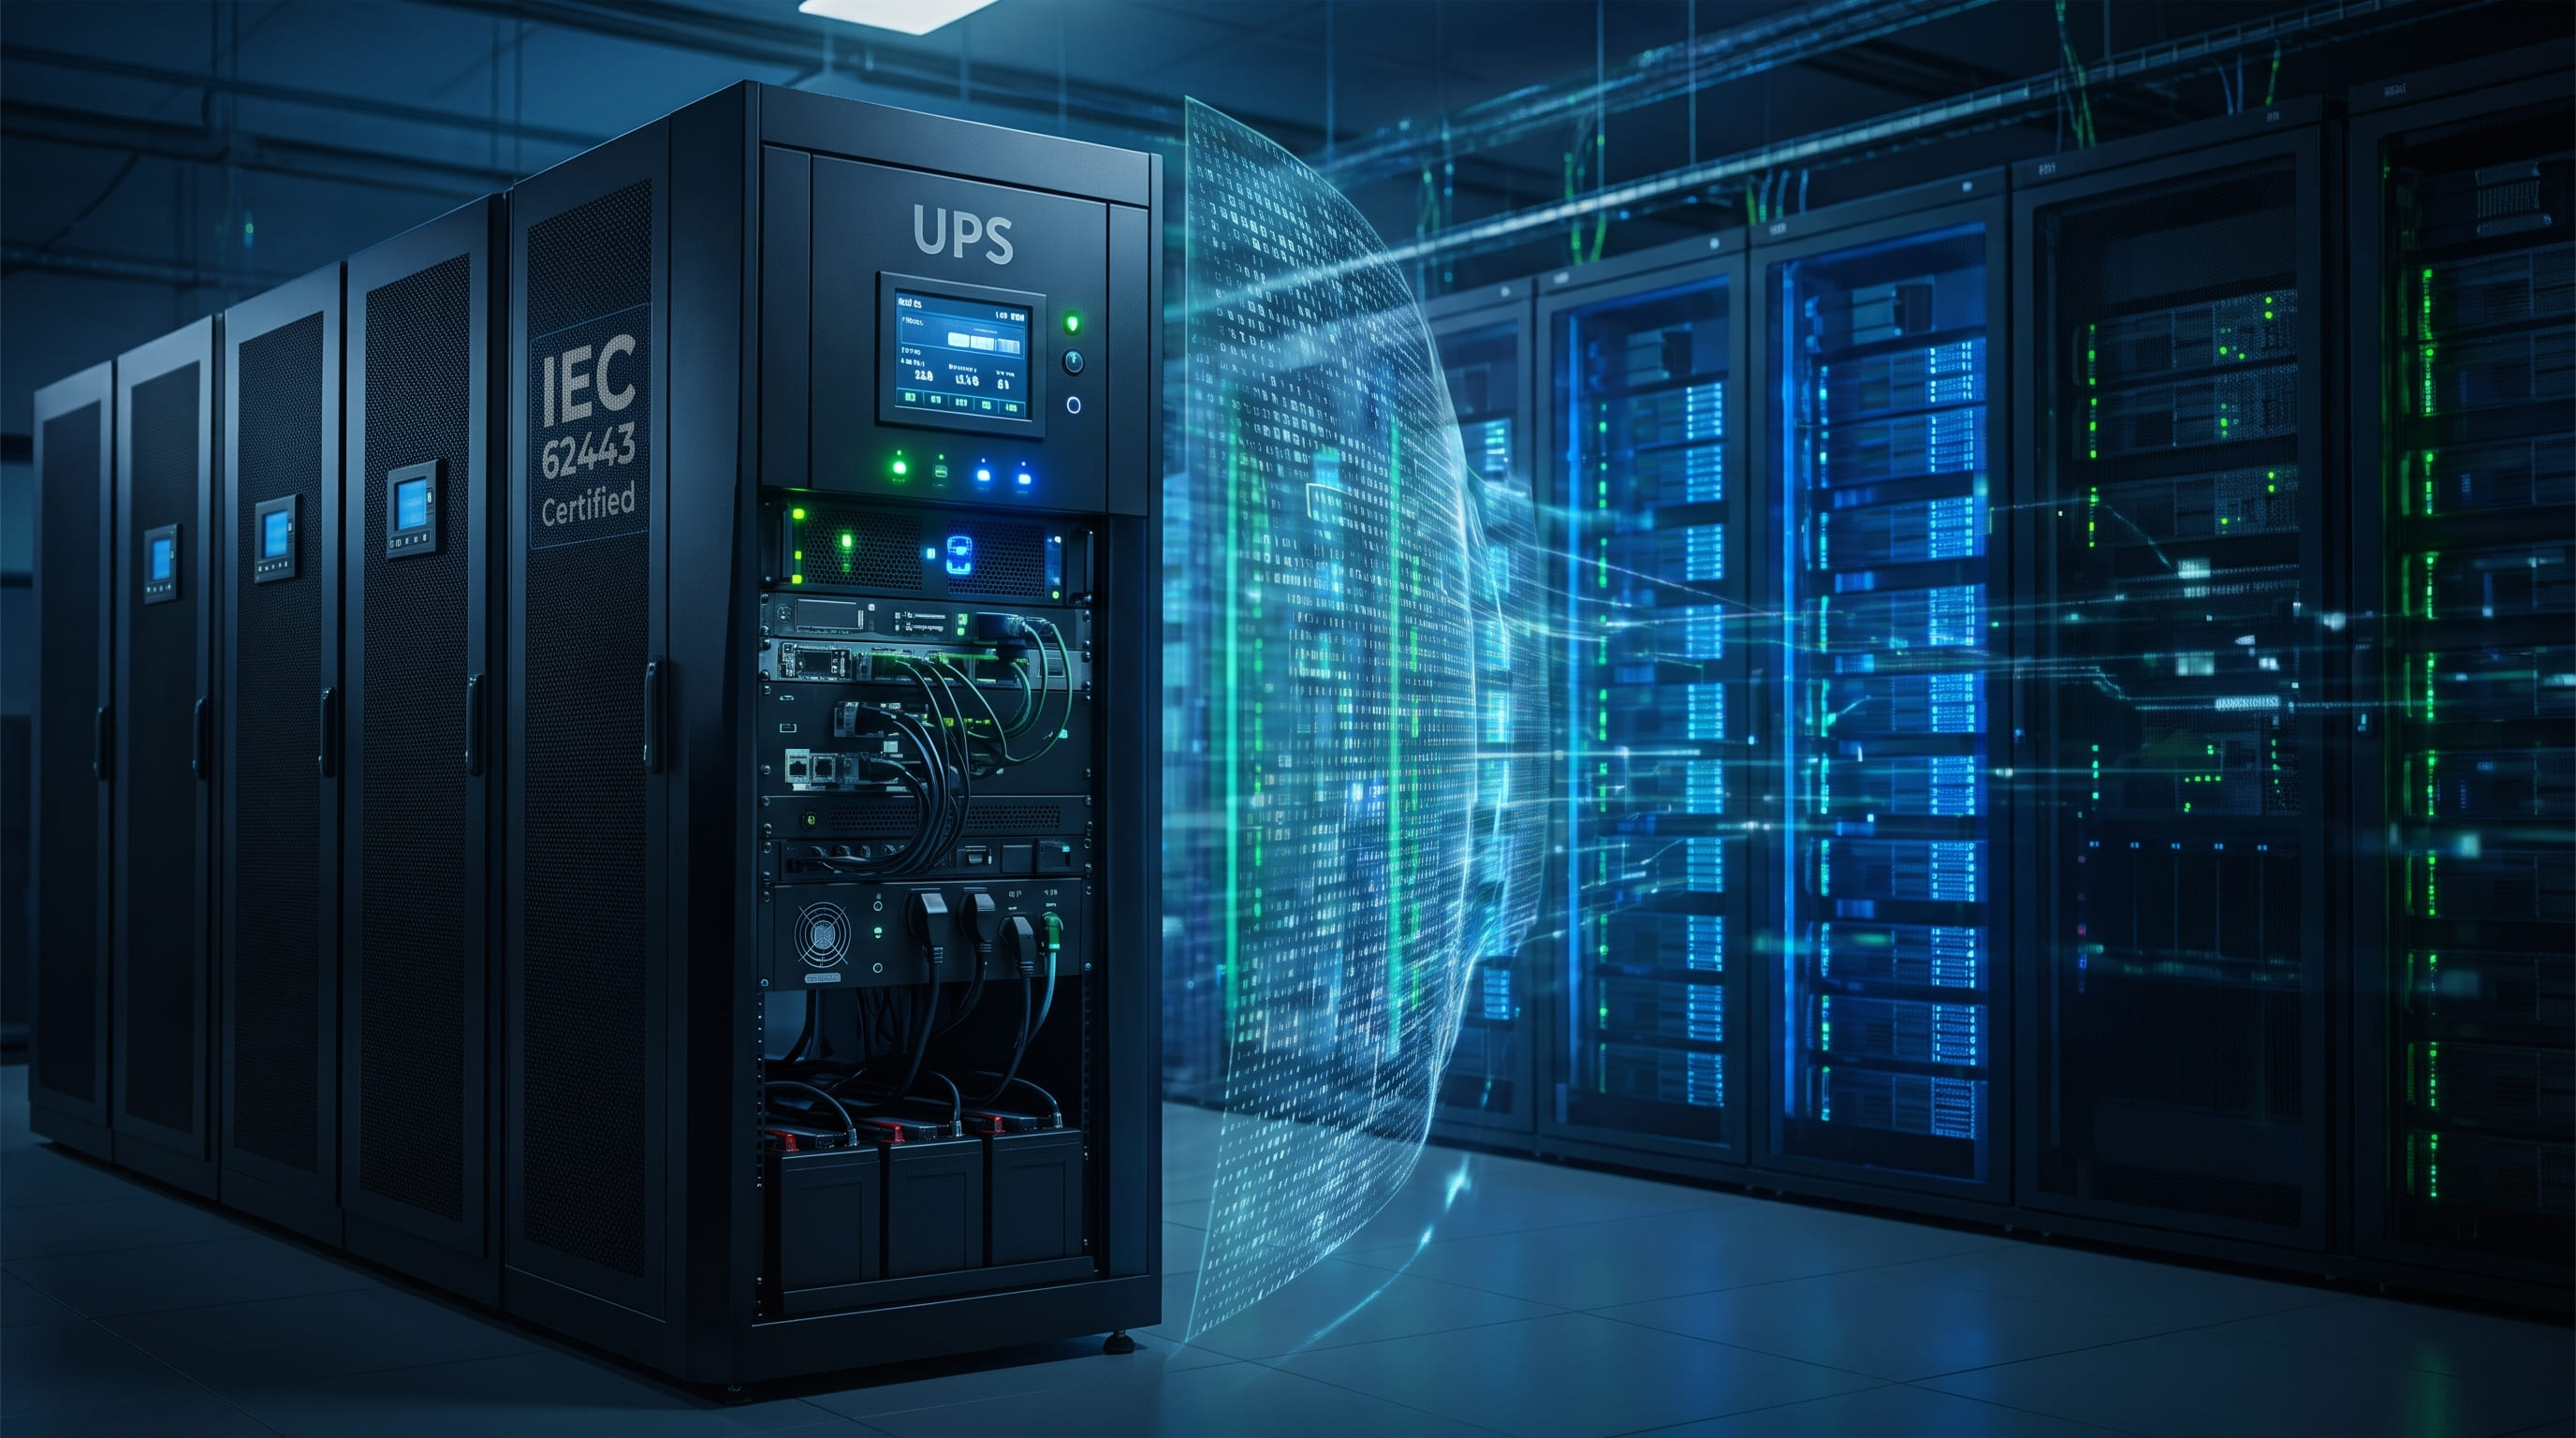
在各類關鍵基礎設施中,不斷電系統(UPS,Uninterruptible Power Supply)正是維繫一切系統運轉的核心。UPS 的核心功能是在電網遭遇突發異常、電壓驟降或完全斷電時,即時切換至內部蓄電池供電,確保伺服器、資料中心與生產設備能持續穩定運作或安全關機。 然而,隨著智慧能源管理普及,當今主流的 UPS 早已脫離傳統單純的「蓄電池與變流電路」,演化為高度聯網的智慧終端。
透過內建網路監控卡(SNMP)、IoT 通訊閘道與雲端管理平台,管理者雖可遠端監控電壓與電池壽命,卻也使原本封閉的電力備援設施暴露於公網之中;一旦連網介面遭入侵,駭客便能遠端切斷電源迫使機房全面癱瘓,甚至竄改充電參數導致過熱起火。
電力是不斷電的基石,而 IEC 62443 資安防護則是守護企業關鍵資產的最後一道保險。為了杜絕電力設備淪為資安破口,全面導入工控資安國際標準「IEC 62443」已成關鍵防線。該標準從安全開發流程(Security by Design)到設備實體元件規範,強制要求產品杜絕原廠預設密碼、採用加密傳輸(TLS)、具備防暴力破解與韌體防偽簽章機制,從源頭封堵供應鏈後門。
勝捷股份有限公司(SunJet) 代理的英菲菱(iNFiNiPOWER)系列電源設備,產品具備嚴格的 IEC 62443 工控資安認證,從硬體韌體設計、連線加密到防竄改機制皆符合國際安全規範,為企業築起最高規格的防禦,安心更有保障。

